Amikor a vállalatok digitális névjegykártyákat készítenek csapatok számára, az alkalmazottaknak hozzáférésre lehet szükségük saját adataik frissítéséhez. De nem minden mezőnek kell szerkeszthetőnek lennie minden kártyatulajdonos számára.
Az olyan részleteknek, mint a cégnév, a weboldal, a logó, a márkaarculat és más jóváhagyott információknak gyakran adminisztrátori felügyelet alatt kell maradniuk.
QRCodeChimpmezőzárolási funkciója teszi ezt lehetővé. Lehetővé teszi a fióktulajdonosok számára, hogy eldöntsék, hogy az egyes jogosult mezők szerkeszthetők, csak olvashatók vagy rejtettek legyenek a szerkesztési hozzáféréssel rendelkező felhasználók elől.
A mezőzárolás a Pro és afeletti csomagokban érhető el.
Kulcsfontosságú elszállások:
- A mezőzárolás pontosan szabályozza, hogy mit szerkeszthetnek a megosztott felhasználók.
- Zároljon teljes szakaszokat vagy akár egyes mezőket is a pontos irányítás érdekében.
- A zárolt mezők beállíthatók írásvédettre vagy teljesen rejtettre.
- A címtár- és egyszeri bejelentkezési frissítések felülírják a mezőzárolási korlátozásokat.
- A mezőzárolás segít fenntartani a márka egységességét a csapatkártyákon.
Hogyan működik a mezőzárolás
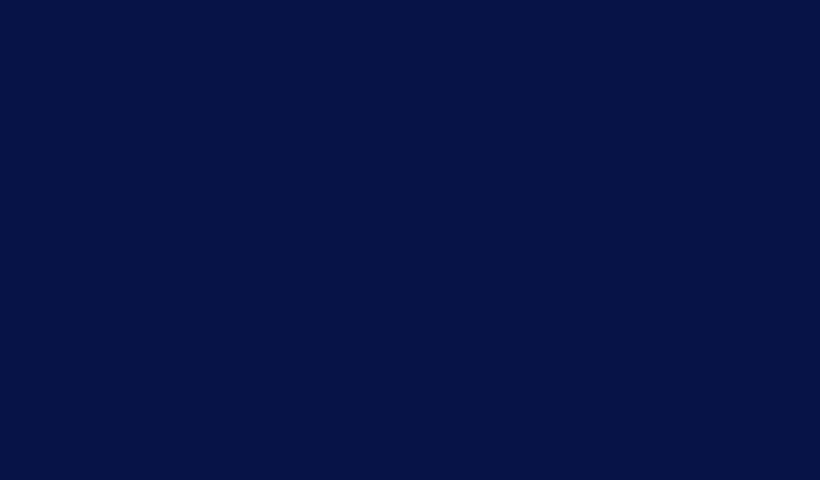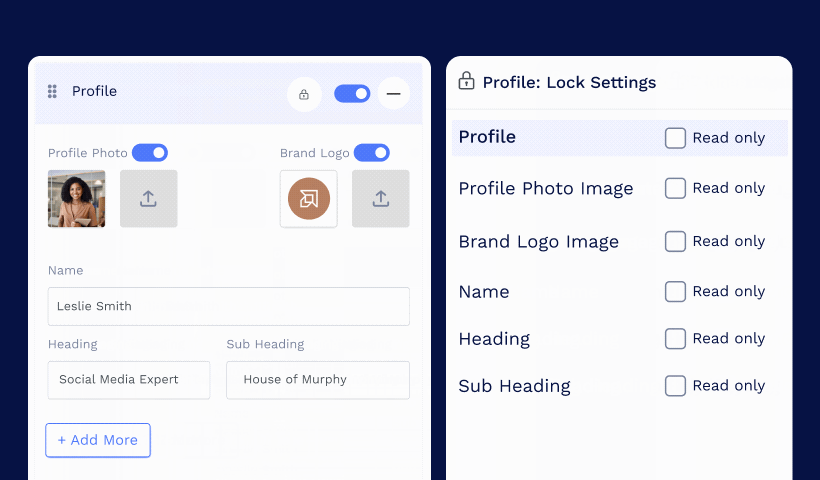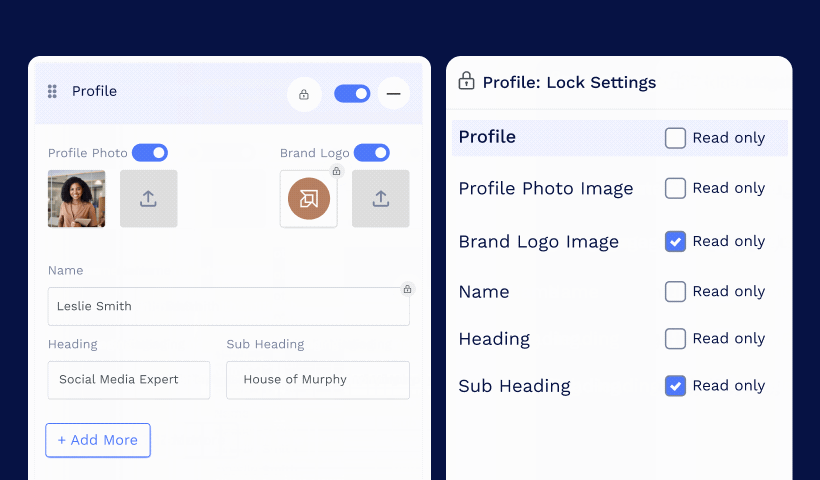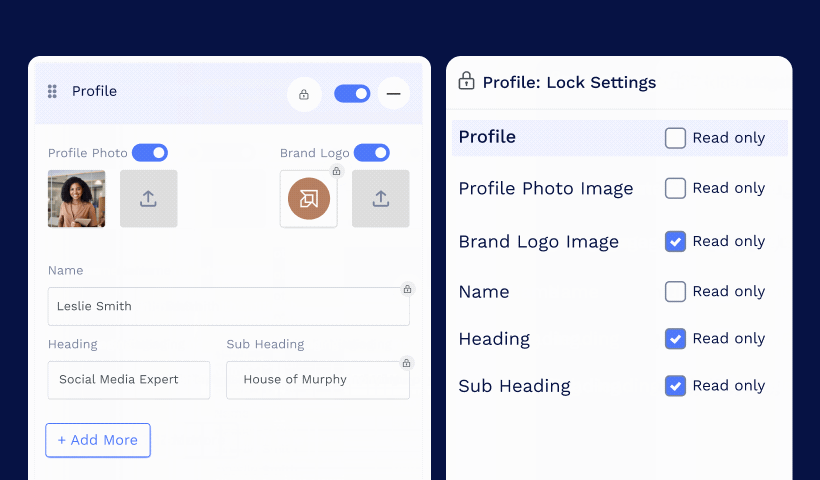
A mezőzárolás szabályozza, hogy a felhasználók mit tekinthetnek meg és módosíthatnak, miután a kártya szerkesztési hozzáférését megosztották a Hozzáférés megosztása funkcióval.
Minden tömegesen létrehozott digitális névjegykártyák, kapcsolja be Mezőzárolás engedélyezése alatt Hozzáférés-vezérlés megosztása a tömeges feltöltési folyamatban.
Minden Active Directory és a SSO-alapú kártyák, a mezőzárolási vezérlők a sablontervezés során jelennek meg az integráció konfigurálása után. Az Active Directoryból vagy SSO-ból leképezett mezők már írásvédettek a QRCodeChimp és ki vannak zárva ezekből a vezérlőkből. A mezőzárolás csak a fennmaradó szerkeszthető mezőkre vonatkozik.
Mezőzárolás engedélyezése
Miután a mezőzárolás engedélyezve van, lakat ikonok jelennek meg a jogosult szakaszok és mezők mellett. Válasszon ki egy lakat ikont annak konfigurálásához, hogy a szakasz vagy annak mezői hogyan jelenjenek meg a szerkesztési hozzáféréssel rendelkező felhasználók számára.
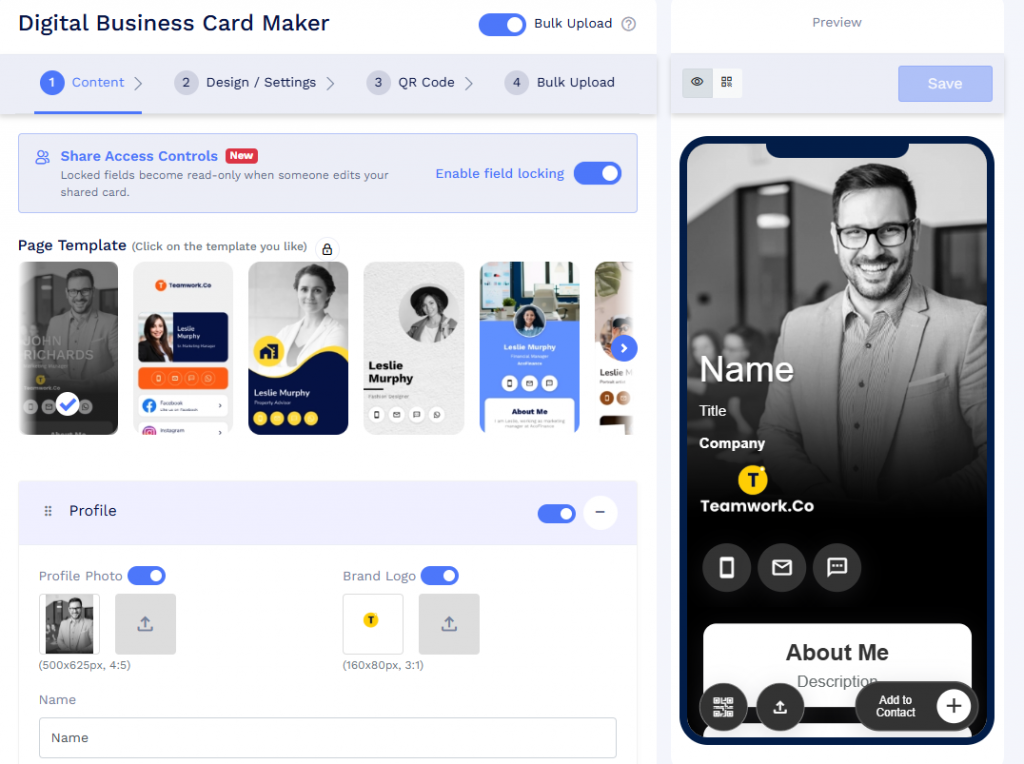
Válasszon szakasz- vagy mezőszintű zárolást
Az adminisztrátorok kétféleképpen konfigurálhatják egy szakasz engedélyeit.
Szakaszszintű zárolás ugyanazt a beállítást alkalmazza az adott szakasz összes jogosult mezőjére. Például minden jogosult mező a Címsor + szöveg A szakasz írásvédetté vagy rejtetté tehető.
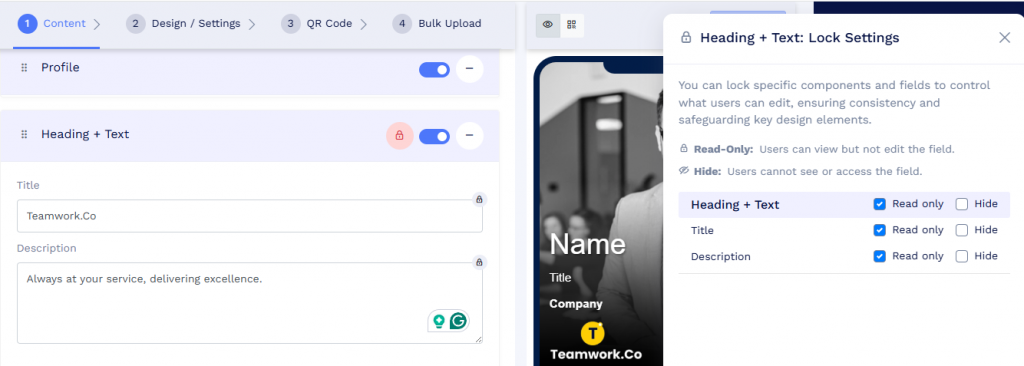
Egyedi mezőszintű zárolás pontosabb vezérlést biztosít. Az adminisztrátorok külön konfigurálhatják az egyes jogosult mezőket, például a márkajelzést írásvédett állapotban tarthatják, miközben az alkalmazottak frissíthetik profilképüket.
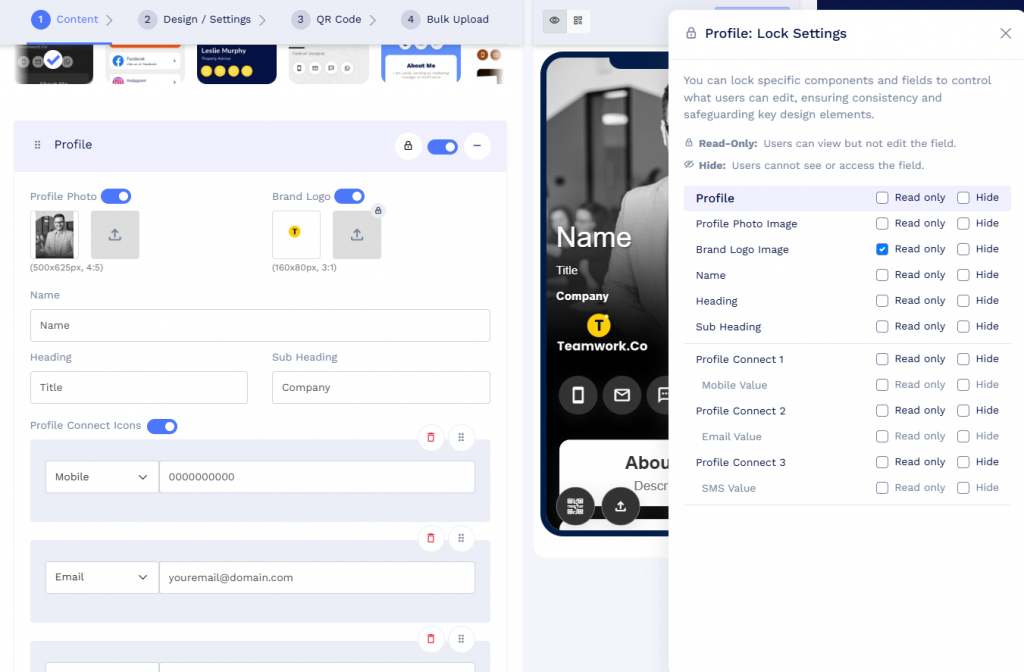
Az adminisztrátorok a szükséges vezérlési szinttől függően választhatnak a szakaszszintű vagy az egyes mezők szintű zárolása között.
Csak olvasható és rejtett mezők
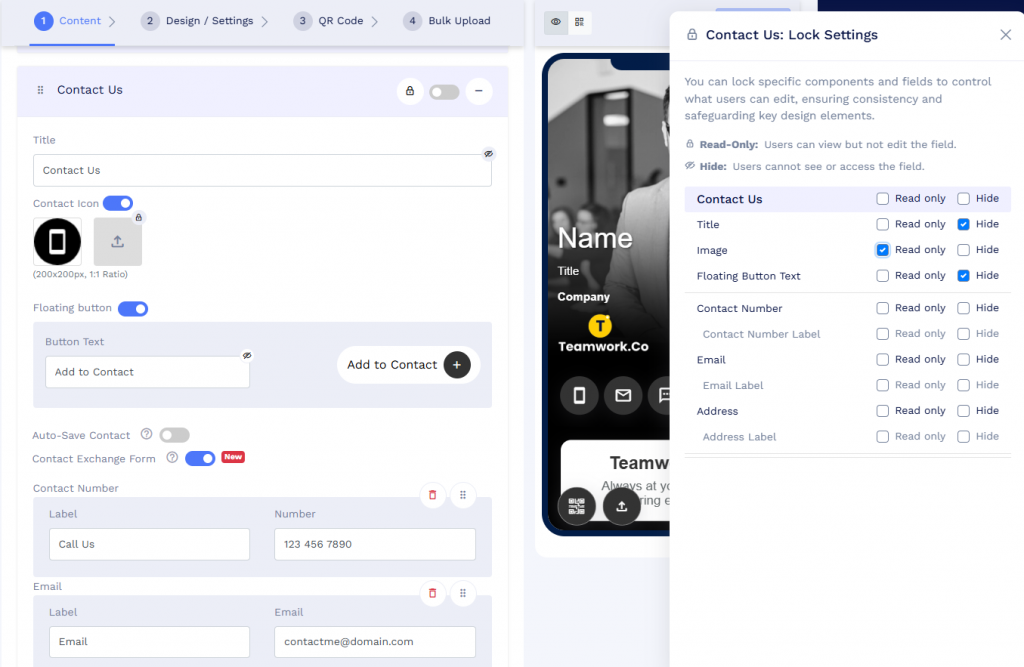
Alapértelmezés szerint minden mező szerkeszthető. Zárolhat egy mezőt, és két állapot egyikébe állíthatja:
- Csak olvasható: A felhasználó szerkesztési módban megtekintheti a mezőt, de nem módosíthatja azt.
- Rejtett: A mező szerkesztési módban nem jelenik meg a felhasználó számára.
Például egy szervezet írásvédetté teheti a vállalati webhelyet, vagy elrejtheti azt az alkalmazottak szerkesztési módjából, miközben továbbra is megjeleníti a jóváhagyott webhelyet minden közzétett kártyán.
Egy mező elrejtése csak a szerkesztési módot érinti. Nem távolítja el a mezőt a digitális névjegykártya kezdőlapjáról. Ha a mező úgy van konfigurálva, hogy megjelenjen a kártyán, a látogatók továbbra is láthatják.
A szerkesztési hozzáféréssel rendelkező felhasználók már nem adhatnak hozzá, távolíthatnak el vagy rendezhetnek át kártyaösszetevőket. A mezőzárolás részletesebb kontrollt biztosít az ezekben az összetevőkben található információk felett.
Kire vonatkozik a mezőzárolás?
A mezőzárolás csak azokra a felhasználókra vonatkozik, akik a Megosztási hozzáférésen keresztül kaptak kártyaszerkesztési hozzáférést.
A főfiók és a jogosult alfiókok továbbra is frissíthetik a zárolt vagy rejtett mezőket. Más szóval, a mezőzárolás szabályozza, hogy a megosztott szerkesztési hozzáféréssel rendelkező felhasználók mit tekinthetnek meg és módosíthatnak. Nem korlátozza az adminisztrátorokat ezen mezők kezelésében.
Minden Active Directory és SSO-alapú kártyák, a leképezett mezőket továbbra is a csatlakoztatott identitásszolgáltató felügyeli. Amikor a leképezett információk frissülnek az Active Directoryban vagy az SSO-ban, és szinkronizálódnak a QRCodeChimp, a megfelelő kártyaadatok frissülnek.
A mezőzárolás működésének megismeréséhez az Azure Directory és az SSO integrációjával, ellenőrizze ezt a.
Miért van szükségük a csapatoknak a pályazárásra?
A mezőzárolás segít a szervezeteknek megosztani a szerkesztési hozzáférést anélkül, hogy feladnák az irányítást a vállalat által kezelt információk felett.
Lehetővé teszi a csapatok számára, hogy:
- Jóváhagyott cég- és márkainformációk védelme
- Csökkentse a véletlen vagy jogosulatlan változtatások számát
- Tartsa a munkavállalói kártyákat pontosnak és következetesnek
- Csak azokhoz a mezőkhöz adjon hozzáférést az alkalmazottaknak, amelyekre szükségük van
- Egyszerűsítse a kártyakezelést a nagy csapatok között
Például egy vállalat engedélyezheti az alkalmazottaknak, hogy frissítsék profilképüket, miközben a cég logóját és weboldalát adminisztrátori felügyelet alatt tartja.
Fontos tudnivalók
Íme néhány dolog, amit érdemes szem előtt tartani.
✅ Az engedélyek később módosíthatók
A mezőzárolási beállítások létrehozáskor nem rögzítettek. Az adminisztrátorok szükség esetén módosíthatják egy jogosult mező jogosultságát szerkeszthetőre, írásvédettre vagy rejtettre.
✅ Az új mezők feloldása megkezdődik
Az új szakaszok és mezők nem zárolódnak automatikusan. Az adminisztrátoroknak a hozzáadásuk után konfigurálniuk kell az engedélyeiket.
✅ Az adminisztrátorok frissíthetik a zárolt értékeket
Tömegesen létrehozott kártyák esetén a főszámla vagy egy engedélyezett alszámla közvetlenül vagy táblázatfeltöltéssel frissítheti a zárolt értékeket.
Amikor egy tömeges sablon zárolt mezőket tartalmaz, QRCodeChimp Megerősítést kérő üzenetet jelenít meg az adatok újbóli feltöltése előtt. Ez segít megelőzni a védett információk véletlen módosítását.
✅ Néhány mező nem jogosult
Bizonyos mezők működésük miatt nem zárolhatók, beleértve a felhasználói bevitel gyűjtésére vagy feldolgozására szolgáló mezőket is. Csak az erre jogosult szakaszok és mezők jelennek meg mezőzárolási vezérlők.
Jobb irányítás az alkalmazottak korlátozása nélkül
A mezőzárolás praktikus módot kínál a szervezeteknek a kártyaszerkesztési hozzáférés megosztására, miközben a fontos információk adminisztrátori felügyelet alatt maradnak.
Az alkalmazottak frissíthetik az engedélyezett mezőket, míg az adminisztrátorok írásvédetté tehetik a vállalat által kezelt adatokat, vagy eltávolíthatják azokat a szerkesztési módból. Ez segít megvédeni a márkajelzést, csökkenti a tisztítási igényt, és fenntartja a tömeges feltöltéssel, Active Directory-integrációval és SSO-integrációval létrehozott digitális névjegykártyák egységességét.
Gyakran Ismételt Kérdések
Mi a mezőzárolás digitális névjegykártyáknál?
A mezőzárolás lehetővé teszi a fióktulajdonosok számára, hogy szabályozzák, a megosztott hozzáférésű felhasználók mely mezőket szerkeszthetik digitális névjegykártyáikon. Teljes szakaszokat vagy akár egyes mezőket is zárolhat az olyan információk védelme érdekében, mint a cég neve, logója vagy más márkához kapcsolódó részletek.
Mi a különbség az Írásvédett és az Elrejtett mód között?
Az írásvédett mód lehetővé teszi a megosztott felhasználó számára a zárolt mezők megtekintését, de a szerkesztésüket megakadályozzák. elrejt teljesen eltávolítja a mezőt a szerkesztőfelületről. Egyik opció sem befolyásolja a közzétett digitális névjegykártyán megjelenő tartalmat.
A mezőzárolás az alszámlákra is vonatkozik?
Nem. A mezőzárolás csak a megosztási-szerkesztési hozzáféréssel rendelkező felhasználókra vonatkozik. A teljes hozzáféréssel rendelkező alfiókok ugyanazokat az adminisztrátori jogosultságokat tartják meg, mint a fiók tulajdonosa.
A mezőzárolás megakadályozza a címtár- vagy SSO-frissítéseket?
Nem. A címtárintegrációk és az egyszeri bejelentkezés továbbra is mérvadó marad. A címtárból származó frissítések továbbra is módosíthatják a kártyaadatokat a mezőzáraktól függetlenül, beleértve a manuális vagy automatikus szinkronizáláson keresztül végrehajtott frissítéseket is.
Mi történik, ha új mezőt vagy szakaszt adok hozzá?
Az új mezők és szakaszok alapértelmezés szerint fel vannak oldva. Ha meg szeretné akadályozni, hogy a megosztott hozzáférésű felhasználók szerkeszthessék őket, az adminisztrátornak manuálisan kell engedélyeznie a mezőzárolást ezekhez az új komponensekhez.
Ami még érdekelhet
Hogyan csoportosítsuk a kártyákat QRCodeChimp Entra ID beállítása
Tanuld meg hatékonyan rendszerezni a digitális névjegykártyákat QRCodeChimp Entra ID csoportosítás. Egyszerűsítse a kártyakezelést csoportosítással, szűrővel vagy többfunkciós megoldással.
A Microsoft Entra ID (Azure AD) integrálásának lépései a következővel: QRCodeChimp
Ismerje meg, hogyan csatlakoztathatja a Microsoft Entra ID-t a következőhöz: QRCodeChimp a digitális névjegykártyák létrehozásának automatizálása, a biztonság javítása és a beléptetés egyszerűsítése érdekében.
Hogyan lehet több linket egyetlen linkké egyesíteni
Több linket kombinálhatsz egyetlen megosztható linkké és QR-kóddá. Használhatod életrajzokban, e-mailekben, üzenetekben vagy nyomtatásban, és bármikor frissítheted a linkeket.
A tömeges feltöltés használata QRCodeChimp: Lépésről lépésre útmutató
Tudja meg, hogyan kell használni QRCodeChimp Tömeges feltöltés több QR-kód létrehozásához CSV, XLS vagy XLSX fájlokból, a kinézetük testreszabásához és a kész tömeges feltöltés letöltéséhez.
Legnepszerubb
Kapcsolatot Sales